Miner bündeln Transaktionen zu Blöcken und konkurrieren mit Rechenleistung darum, den nächsten Block an die Blockchain hängen zu dürfen. Genau diese Rechenarbeit macht die Blockchain fälschungssicher.
Unsere dreiteilige Serie erklärt, was Bitcoin ist und wie die älteste und wohl weltweit bekannteste Kryptowährung funktioniert. In Teil 3 geht es um Blöcke, Bitcoin-Mining und UTXOs. Wer Teil 1 und Teil 2 noch nicht gelesen hat, findet sie hier:
Teil 1 – Idee, Geschichte, Blockchain | Teil 2 – Wallet, Transaktionen, Nodes
Grundlage: Was ist ein Hashwert?
Bitcoin nutzt, wie viele andere Anwendungen auch, den SHA-256-Algorithmus (SHA = Secure Hash Algorithm) für viele seiner Sicherheitsfunktionen. Dieser Algorithmus erzeugt aus einer Zeichenkette beliebiger Länge eine praktisch einzigartige Kennung, eine Art „Fingerabdruck“. Das Ergebnis nennt sich Hash oder Hashwert und ist im Fall des SHA-256-Algorithmus immer 64 Zeichen (256 Bit) lang. Ändert sich auch nur ein Element wie beispielsweise ein Buchstabe, eine Zahl oder auch nur ein Leerzeichen in der Zeichenkette, ändert sich der gesamte Hash. Die exakt gleiche Zeichenkette erzeugt aber immer den gleichen Hashwert. Dieser Prozess ist nicht umkehrbar, d. h. aus dem Hashwert kann man nicht auf die ursprüngliche Zeichenkette zurückschließen.
Bei Bitcoin werden der SHA-256-Algorithmus und die daraus entstehenden Hashwerte an verschiedenen Stellen genutzt, um Kennungen von abgeschlossenen Transaktionen oder Blöcken zu erzeugen. Diese Hashwerte fließen immer in zukünftige Blöcke ein und machen so die vorangegangenen Blöcke unabänderbar. Denn würden Änderungen an vorangegangenen Blöcken stattfinden, passten die aufeinander aufbauenden Hashwerte nicht mehr zueinander. Das verhindert, dass Blöcke oder Transaktionen, die bereits Teil der Blockchain sind, später noch geändert werden können, ohne alle darauffolgenden Blöcke ebenfalls zu ändern.
Vom Mempool in den Block
Wird eine Transaktion aus einem Wallet angewiesen, prüfen die einzelnen Nodes sie zunächst. Gültige Transaktionen werden dann im sogenannten Memory Pool (kurz Mempool) der Nodes zwischengespeichert, einer Art Warteschlange. Sie sind bereit für die Aufnahme in einen Block. In einem Block werden mehrere Transaktionen zusammengefasst, meist zwischen 2.000 und 7.000 (Stand Oktober 2026, mempool.space). Ungefähr alle 10 Minuten wird ein neuer Block an die Blockchain angehängt. Damit ist die Transaktion in der Blockchain aufgezeichnet – nach sechs Bestätigungen gilt sie als praktisch endgültig (siehe Teil 2). Abgeschlossene Transaktionen können, genauso wie angehängte Blöcke, im Nachhinein nicht widerrufen oder rückgängig gemacht werden.
Aus den Mempools bedienen sich die Block-Creator-Nodes (dazu gleich mehr), um sich Transaktionen mit attraktiver Transaktionsgebühr auszusuchen. Mit dieser Auswahl erstellen sie einen sogenannten Kandidaten-Block (Candidate Block), der – wenn er die Rechenaufgabe besteht – an die Blockchain angehängt wird.
Was in einem Block steht
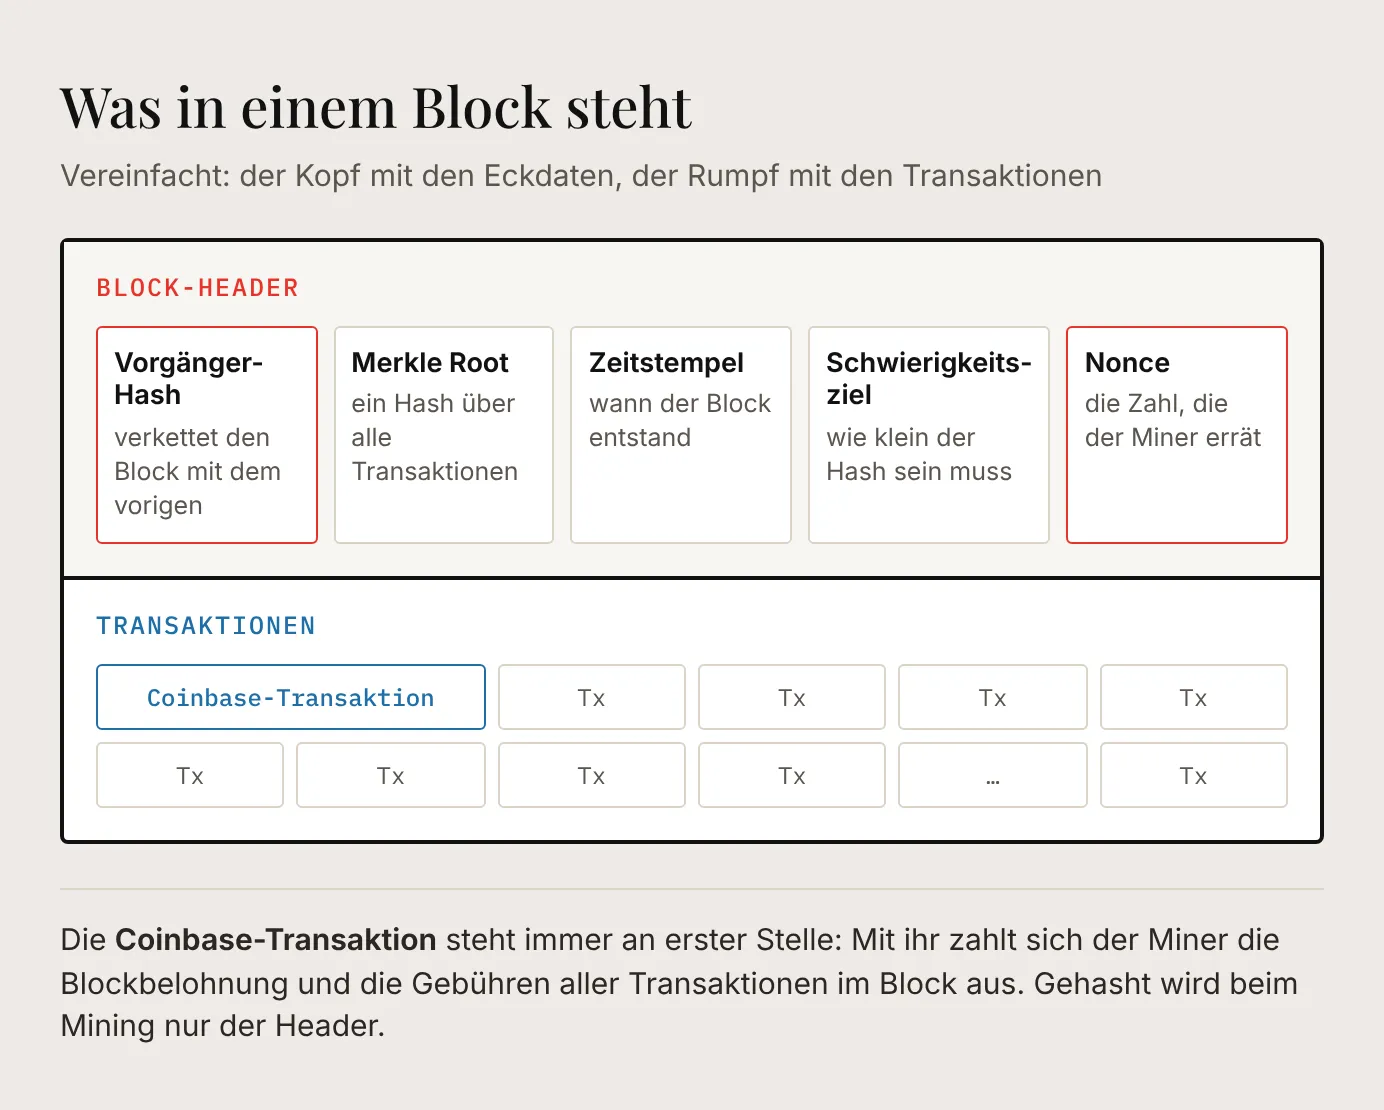
Bitcoin-Blöcke dürfen höchstens rund 4 MB groß sein, im Alltag sind sie meist 1,5 bis 2 MB groß. Ein Block besteht aus zwei Teilen: dem Block-Header, einer Art Kopfzeile, und den Transaktionen.
Im Block-Header:
- Hashwert des vorangegangenen Blocks: der Fingerabdruck des letzten Blocks. Damit wird sichergestellt, dass vorangegangene Blöcke nicht mehr verändert werden können.
- Merkle Root: ein Hashwert, gebildet aus den Hashwerten aller Transaktionen des Blocks – eine Art Gesamt-Fingerabdruck aller Transaktionen.
- Zeitstempel: wann der Block erstellt wurde.
- Schwierigkeitsziel: wie „klein“ der Hashwert des Blocks sein muss (mehr im Abschnitt Mining).
- Nonce (Number used once): eine Zahl, die die Miner so lange verändern, bis der Hashwert des Blocks das Schwierigkeitsziel erfüllt.
Im Block selbst:
- Coinbase-Transaktion: die neu geschaffenen Bitcoin plus die Gebühren aller Transaktionen im Block, die der erfolgreiche Miner bzw. Mining-Pool an eine eigene Adresse schickt.
- Alle weiteren Transaktionen aus dem Mempool. Jede Transaktion enthält ihre Kennung (Transaktions-ID), die Bitcoin, die sie ausgibt – als Verweis auf Outputs früherer Transaktionen (mehr dazu im Abschnitt UTXO) –, die neuen Outputs mit Betrag und Empfängeradresse sowie Signatur und Public Key des Absenders.
Ist ein Kandidaten-Block erstellt worden, muss er nun noch die Rechenaufgabe bestehen, um an die bestehende Blockchain angehängt zu werden.
Mining und Proof-of-Work
Die Rechenaufgabe
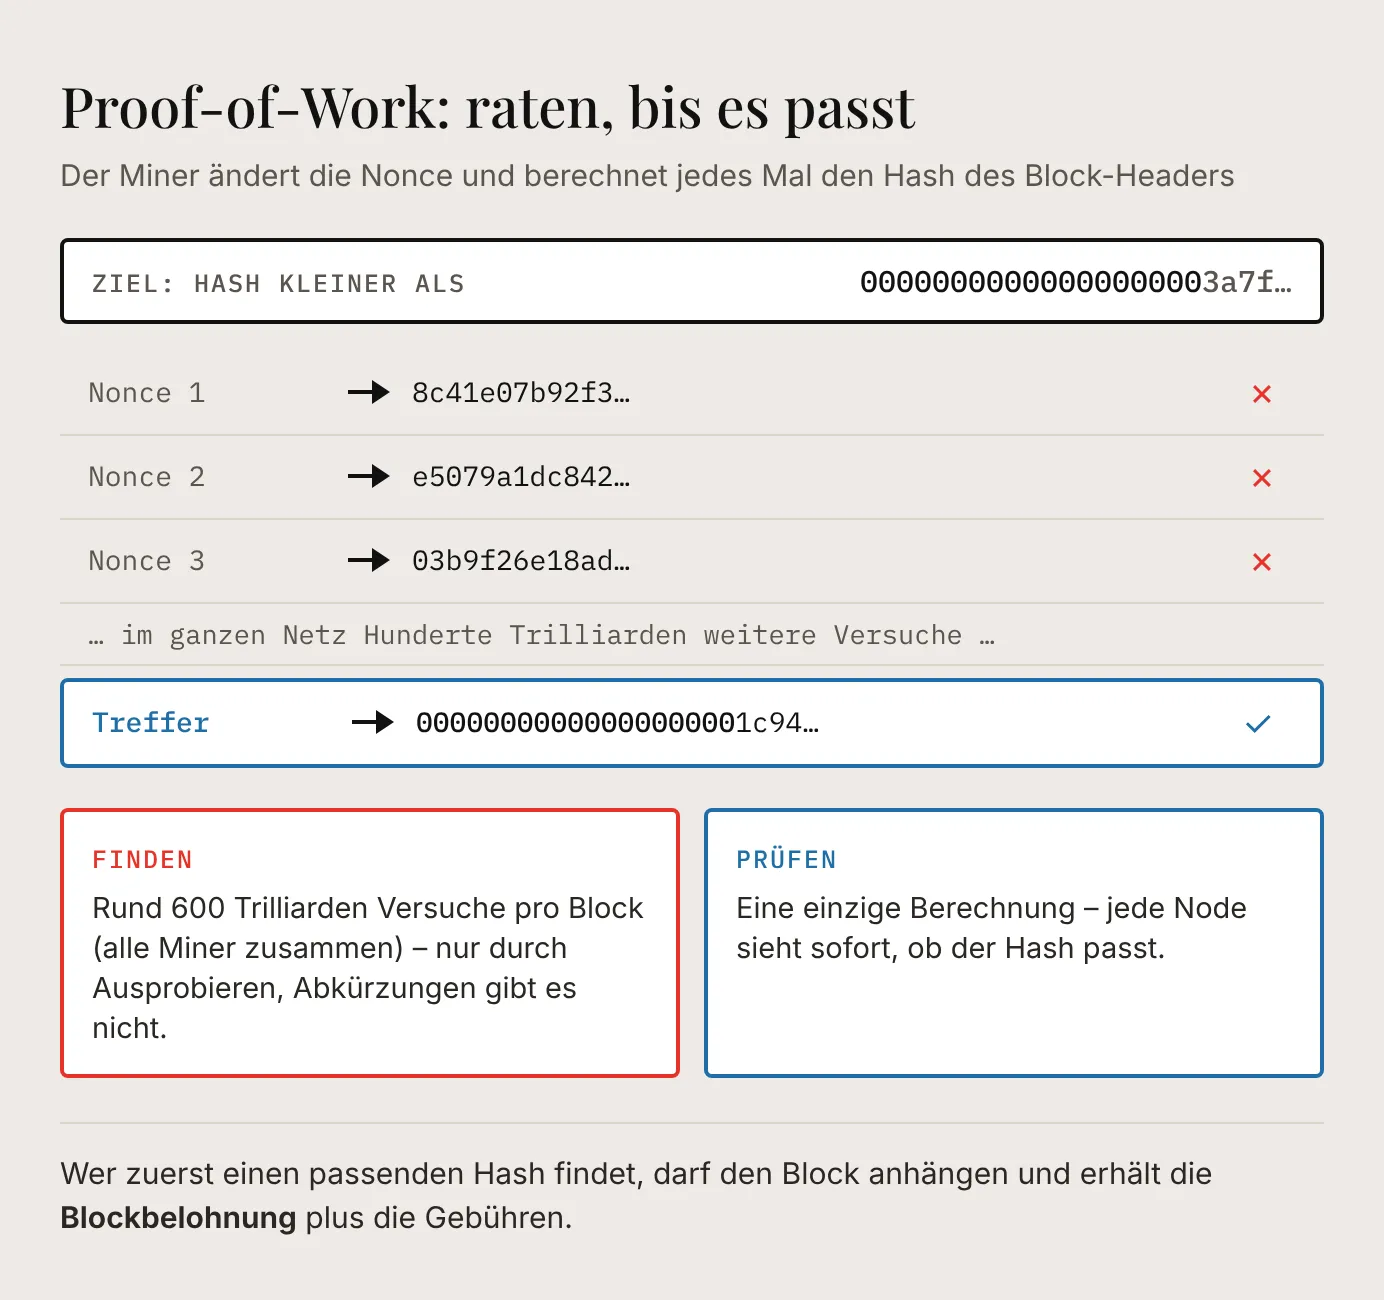
Mit einem fertigen Kandidaten-Block im Gepäck suchen nun die Block-Creator-Nodes – auch Mining-Nodes oder Miner genannt – die Lösung für eine mathematische Aufgabe: Sie müssen einen Hashwert des Block-Headers finden, der kleiner ist als das Schwierigkeitsziel. Diesen Prozess nennt man Proof-of-Work (Arbeitsnachweis). Er ist sehr rechen- bzw. arbeitsintensiv und damit auch energiehungrig. Um Einfluss auf das Ergebnis, also auf den Hashwert, zu haben, stehen dem Miner vor allem die Nonce und die Auswahl der Transaktionen aus dem Mempool zur Verfügung. Da der SHA-256-Hashwert nicht vorhersehbar ist, bleibt den Minern nichts anderes übrig, als verschiedene Kombinationen durchzuprobieren, bis sie einen passenden Wert gefunden haben. Nur der Miner, der als Erster einen passenden Hashwert findet, kann den nächsten Block an die Blockchain anhängen und sich sowohl die Transaktionsgebühren als auch die neu geschaffenen Bitcoin der Coinbase-Transaktion auf die eigene Adresse anweisen.
Während das Lösen der Aufgabe sehr rechen- und zeitintensiv ist, lässt sich die gefundene Lösung von allen Teilnehmern des Netzwerks sehr leicht prüfen: Ein einziger Hash genügt. Die einzelnen Nodes akzeptieren einen neuen Block nur, wenn sie ihn selbst validieren können.
Schwierigkeit und Rechenleistung
Die Schwierigkeit passt sich alle 2.016 Blöcke – also etwa alle zwei Wochen – automatisch an die Rechenleistung des Netzwerks an, sodass im Schnitt etwa alle 10 Minuten ein neuer Block gefunden wird. Steigt die Rechenleistung, wird die Aufgabe schwerer; sinkt sie, wird sie leichter. Derzeit probieren die Miner zusammen rund eine Trilliarde Hashwerte pro Sekunde durch (Stand Oktober 2026, mempool.space).
Mining-Pools
Für einen einzelnen Miner ist die Chance, den nächsten Block zu finden, verschwindend gering – selbst mit spezieller Hardware. Deshalb schließen sich die meisten Miner zu Mining-Pools zusammen: Sie rechnen gemeinsam an derselben Aufgabe und teilen die Belohnung nach ihrem Anteil an der Rechenleistung. So erhalten sie regelmäßige kleine statt seltener großer Einnahmen. Die Kehrseite: Wenige große Pools finden heute den Großteil aller Blöcke (aktuelle Verteilung bei mempool.space). Das gilt als Schwachstelle der Dezentralität – auch wenn die einzelnen Miner jederzeit zu einem anderen Pool wechseln können.
Warum die Blockchain fälschungssicher ist
Der Proof-of-Work-Mechanismus stellt die eigentliche Absicherung des Bitcoin-Netzwerks gegen Manipulation und Fälschung dar. Weil der Hashwert jedes Blocks auch den Hashwert des vorangegangenen Blocks enthält, sind die Blöcke miteinander verschränkt (siehe die Grafik in Teil 1). Eine Blockchain lässt sich so jederzeit vollständig von allen Nodes validieren. Wer einen alten Block ändern wollte, müsste für diesen und alle folgenden Blöcke die Rechenarbeit neu leisten – und dabei schneller sein als der gesamte Rest des Netzwerks.
Gibt es einmal zwei konkurrierende Versionen der Kette – etwa weil zwei Miner fast gleichzeitig einen Block gefunden haben –, folgen die Nodes der Kette, in der insgesamt die meiste Rechenarbeit steckt – ablesbar am Schwierigkeitsziel in den Block-Headern. In der Praxis ist das fast immer die längste Kette; spätestens mit dem nächsten Block löst sich die Gabelung meist auf.
Ist ein neuer Block erzeugt, validiert und an die Blockchain gehängt worden, beginnt der Prozess wieder von vorne. Neue Kandidaten-Blöcke werden erstellt, und die Miner gehen auf die Suche nach einem passenden Hashwert.
UTXO: Bitcoin funktioniert wie Bargeld
UTXO (Unspent Transaction Output) ist die Mechanik, nach der Bitcoin-Transaktionen funktionieren. Jede Bitcoin-Transaktion besteht mindestens aus einem Input und einem Output. Diese 1:1-Transaktion geht aber in den seltensten Fällen auf. Denn die Bitcoin, die man in seiner Wallet hat, sind nichts anderes als Outputs, die aus vorangegangenen Transaktionen stammen und bisher noch nicht ausgegeben wurden (Unspent Transaction Output).
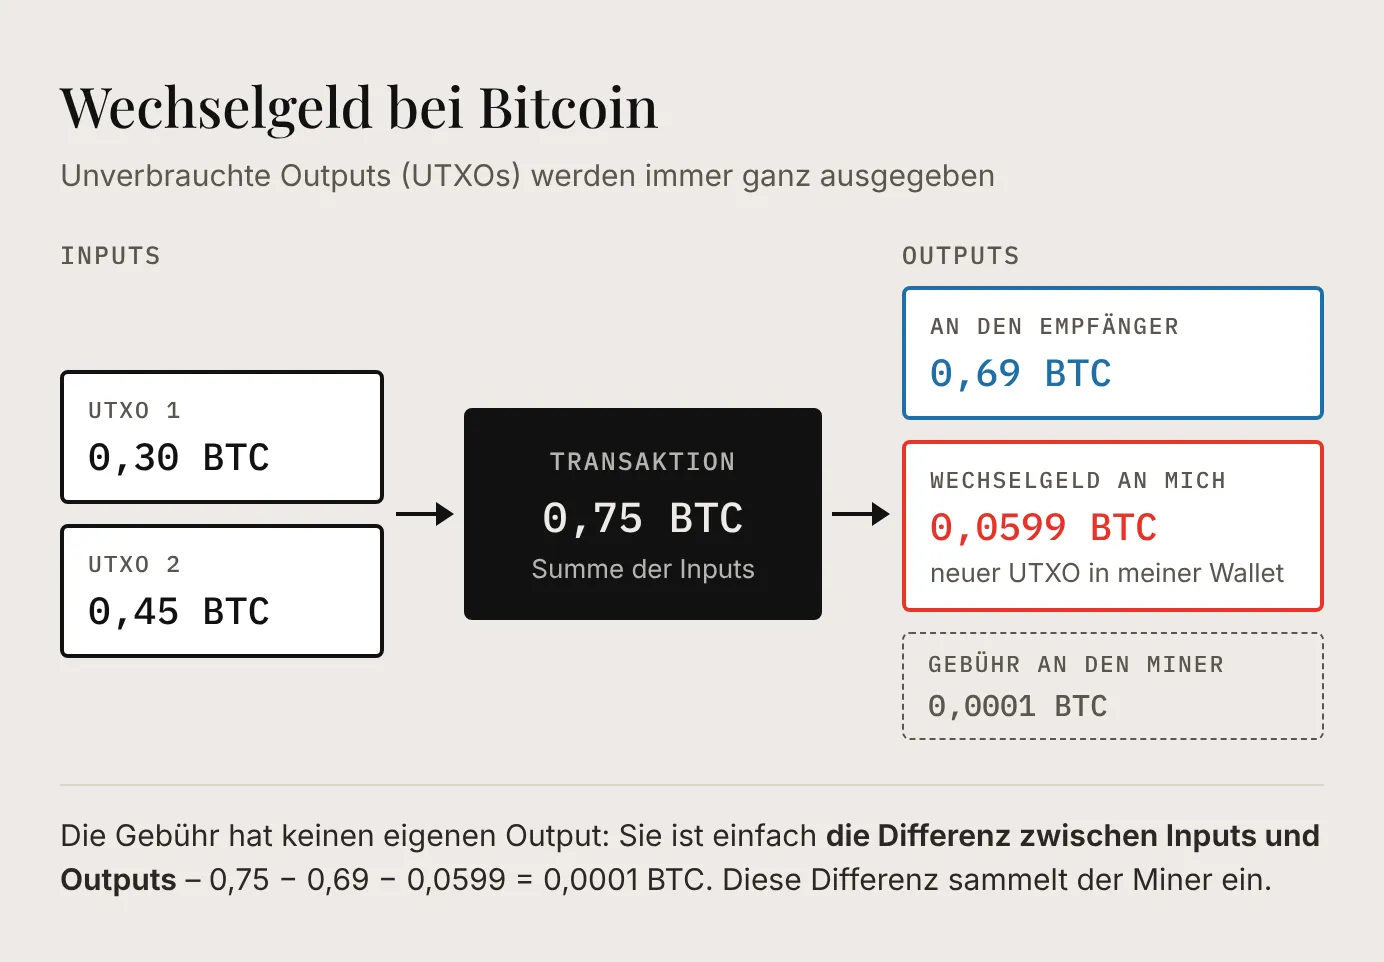
Möchte man zum Beispiel 0,69 BTC an einen Empfänger schicken, stammen diese 0,69 BTC meist nicht alle aus einer einzigen Transaktion, sondern setzen sich aus mehreren eingegangenen Transaktionen zusammen. Und in den seltensten Fällen ergibt die Summe eingegangener Transaktionen exakt 0,69 BTC, sondern beispielsweise 0,75 BTC. Was passiert nun also in der Transaktion, in der man exakt 0,69 BTC verschicken möchte? Es werden mehrere Inputs gebündelt, bis mindestens die 0,69 BTC erreicht sind – in unserem Fall kommen wir auf 0,75 BTC. Davon werden nun 0,69 BTC an den eigentlichen Empfänger geschickt und 0,06 BTC an das eigene Konto. Nun hat der Empfänger einen neuen UTXO und das eigene Konto ebenfalls.
Man kann sich das ein bisschen wie Bargeld an der Kasse vorstellen. Möchte ich meinen Einkauf für 14,49 Euro zahlen, gebe ich dem Kassierer einen 10-Euro- und einen 5-Euro-Schein, weil ich diese gerade in meinem Geldbeutel habe. Als Wechselgeld bekomme ich dann 51 Cent zurück. Hätte ich einen 20-Euro-Schein in der Tasche, würde ich entsprechend 5,51 Euro zurückbekommen.
Zurück zu unserem Bitcoin-Beispiel: Hier bekommt der Empfänger eine Transaktion, die sich beispielsweise aus 0,30 BTC und 0,45 BTC zusammensetzt, die der Versender in seiner Wallet hat. Als Wechselgeld erhält er 0,06 BTC zurück. Diese 0,06 BTC sind nun ein neuer UTXO beim Versender; 0,69 BTC sind ein neuer UTXO beim Empfänger.
Der Einfachheit halber lässt das Beispiel die Transaktionsgebühr weg. In einer echten Transaktion fällt sie zusätzlich an: Sie ist die Differenz zwischen Inputs und Outputs, das Wechselgeld fällt also um die Gebühr kleiner aus.
Zur Erinnerung: Transaktionen finden nur auf der Blockchain selbst statt. Eine Wallet verwaltet im Hintergrund nur die Schlüssel. Mit der Information, welche Schlüssel bzw. Adressen dem Nutzer gehören, prüft die Wallet auf der Blockchain, ob es UTXOs gibt, die vom Nutzer ausgegeben werden können. Die Wallet durchsucht dabei die Bitcoin-Blockchain nach den eigenen UTXOs, um deren Summe als Kontostand anzuzeigen.
UTXOs zusammenfassen
Je mehr UTXOs man für eine Transaktion ausgeben muss, desto mehr Inputs hat diese Transaktion und desto größer – d. h. speicherplatzintensiver – und damit teurer ist sie. Um diesen Effekt etwas zu mildern, kann man an Tagen mit geringerer Nachfrage nach Transaktionen und daraus resultierenden niedrigen Gebühren seine vielen kleinen UTXOs zu einem neuen UTXO zusammenfassen. Dazu macht man einfach eine Transaktion an eine eigene Bitcoin-Adresse und konsolidiert damit seine UTXOs. Aktuelle Transaktionsgebühren sind beispielsweise auf der Webseite von Mempool einsehbar.
Skalierung: der Flaschenhals im System
Die begrenzte Blockgröße hat eine Kehrseite: Auch die Zahl der Transaktionen ist begrenzt. Das Bitcoin-Netzwerk kann bis zu etwa 7 Transaktionen pro Sekunde verarbeiten (Bitcoin Wiki), der Zahlungsdienstleister VISA nach eigenen Angaben bis zu 65.000 (Quelle). Zudem dauert es mehrere Minuten bis hin zu einer Stunde, bis eine Transaktion als bestätigt gilt, und die Gebühren steigen, wenn viele Transaktionen auf einen Platz im nächsten Block warten. Um mal eben seinen Kaffee zu bezahlen, ist die Blockchain selbst also nicht gemacht.
Dieser Engpass ist der Preis der Dezentralität: Jeder Block wird von allen Nodes weltweit geprüft und gespeichert. Größere oder häufigere Blöcke würden den Betrieb einer eigenen Node aufwendiger und teurer machen – und damit weniger Menschen erlauben, das Netzwerk selbst zu prüfen.
Gelöst wird der Engpass deshalb nicht auf der Blockchain selbst, sondern über sogenannte Layer-2-Lösungen. Das sind zusätzliche Netzwerke, die auf Bitcoin aufsetzen (weitere Informationen zum Thema Layer 2 findest du im Artikel Krypto-Begriffe erklärt – Teil 1). Am bekanntesten ist das Lightning-Netzwerk: Zwei Teilnehmer eröffnen mit einer einzigen Bitcoin-Transaktion einen gemeinsamen Zahlungskanal. Darin – und über verbundene Kanäle auch mit anderen Teilnehmern – können sie dann beliebig oft, in Sekunden und für sehr geringe Gebühren hin- und herzahlen. Erst wenn der Kanal geschlossen wird, landet der Endstand wieder als eine einzige Transaktion auf der Blockchain. Ähnlich wie bei VISA: Hier wird ebenfalls nicht jede Transaktion einzeln in Bargeld beglichen, sondern am Ende des Abrechnungszeitraums werden mehrere Transaktionen zusammengefasst und verrechnet.
Weniger bekannt ist das Liquid-Netzwerk, eine sogenannte Sidechain: eine eigene Blockchain, die an Bitcoin gekoppelt ist. Wer Bitcoin dorthin schickt, erhält im Verhältnis 1:1 Liquid-Bitcoin (L-BTC) und kann sie auf dem Rückweg wieder in echte Bitcoin tauschen. Auf Liquid entsteht jede Minute ein neuer Block, nach zwei Blöcken gilt eine Transaktion als endgültig, und die Beträge sind für Außenstehende nicht sichtbar (Quelle). Der Preis dafür: Die hinterlegten Bitcoin verwaltet ein Verbund von Unternehmen wie Börsen und Wallet-Anbietern, die sogenannte Liquid Federation – man muss ihr also vertrauen. Liquid richtet sich deshalb vor allem an Börsen und Händler, die größere Beträge schnell zwischen Plattformen verschieben wollen.
Das Wichtigste in Kürze
- Ein Hashwert ist ein digitaler Fingerabdruck: Schon die kleinste Änderung ergibt einen völlig anderen Hash.
- Miner bündeln Transaktionen aus dem Mempool zu Blöcken – meist mehrere Tausend pro Block, etwa alle 10 Minuten ein neuer.
- Beim Proof-of-Work probieren Miner so lange, bis der Hashwert des Blocks unter dem Schwierigkeitsziel liegt; prüfen lässt sich das Ergebnis mit einer einzigen Rechnung.
- Weil jeder Block den Fingerabdruck seines Vorgängers enthält, müsste ein Fälscher die Rechenarbeit aller folgenden Blöcke neu leisten.
- Bitcoin funktioniert wie Bargeld: Man gibt ganze UTXOs aus und bekommt Wechselgeld an die eigene Adresse zurück.
Ausblick
Seit Anfang 2009 läuft das Bitcoin-Netzwerk nach diesem Muster – von zwei Pannen in der Frühzeit abgesehen (siehe Exkurs unten) – stabil und ohne Unterbrechung. Der Bitcoin-Code hat sich als solide, sicher und zuverlässig erwiesen. Es gab und gibt immer wieder Optimierungen und Anpassungen am Code; diese müssen aber von einer Mehrheit an Minern und Nodes angenommen – d. h. als Software aufgespielt – werden, ansonsten haben sie keine Auswirkungen auf das Netzwerk.
Das war Teil 3 und damit der Abschluss unserer Bitcoin-Serie. Die Grundlagen zu Idee, Geschichte und Blockchain stehen in Teil 1, Wallets, Schlüssel und Nodes in Teil 2. Wie und wo man Bitcoin kaufen kann, steht im Artikel Bitcoin kaufen: Schlanke Apps oder klassische Börse?.
Exkurs: Zwei Pannen in der Frühzeit
Zweimal lief das Bitcoin-Netzwerk nicht rund. Im August 2010 nutzte jemand einen Programmierfehler aus und erzeugte in Block 74.638 rund 184 Milliarden Bitcoin aus dem Nichts. Innerhalb von etwa fünf Stunden lag eine korrigierte Software vor; die Kette mit dem fehlerhaften Block wurde von der korrigierten Kette überholt und verworfen. Im März 2013 spaltete sich die Kette kurzzeitig, weil zwei Software-Versionen einen bestimmten Block unterschiedlich bewerteten. Miner und Nodes einigten sich nach einigen Stunden auf die ältere Version. Seitdem läuft das Netzwerk ohne Unterbrechung (Quelle).